Akta Keselamatan Siber 2024 itu sendiri diwujudkan untuk meningkatkan keselamatan siber negara, terutamanya yang berkaitan dengan Infrastruktur Maklumat Kritikal Nasional (NCII) seperti sektor perbankan, pengangkutan, tenaga dan lain-lain.
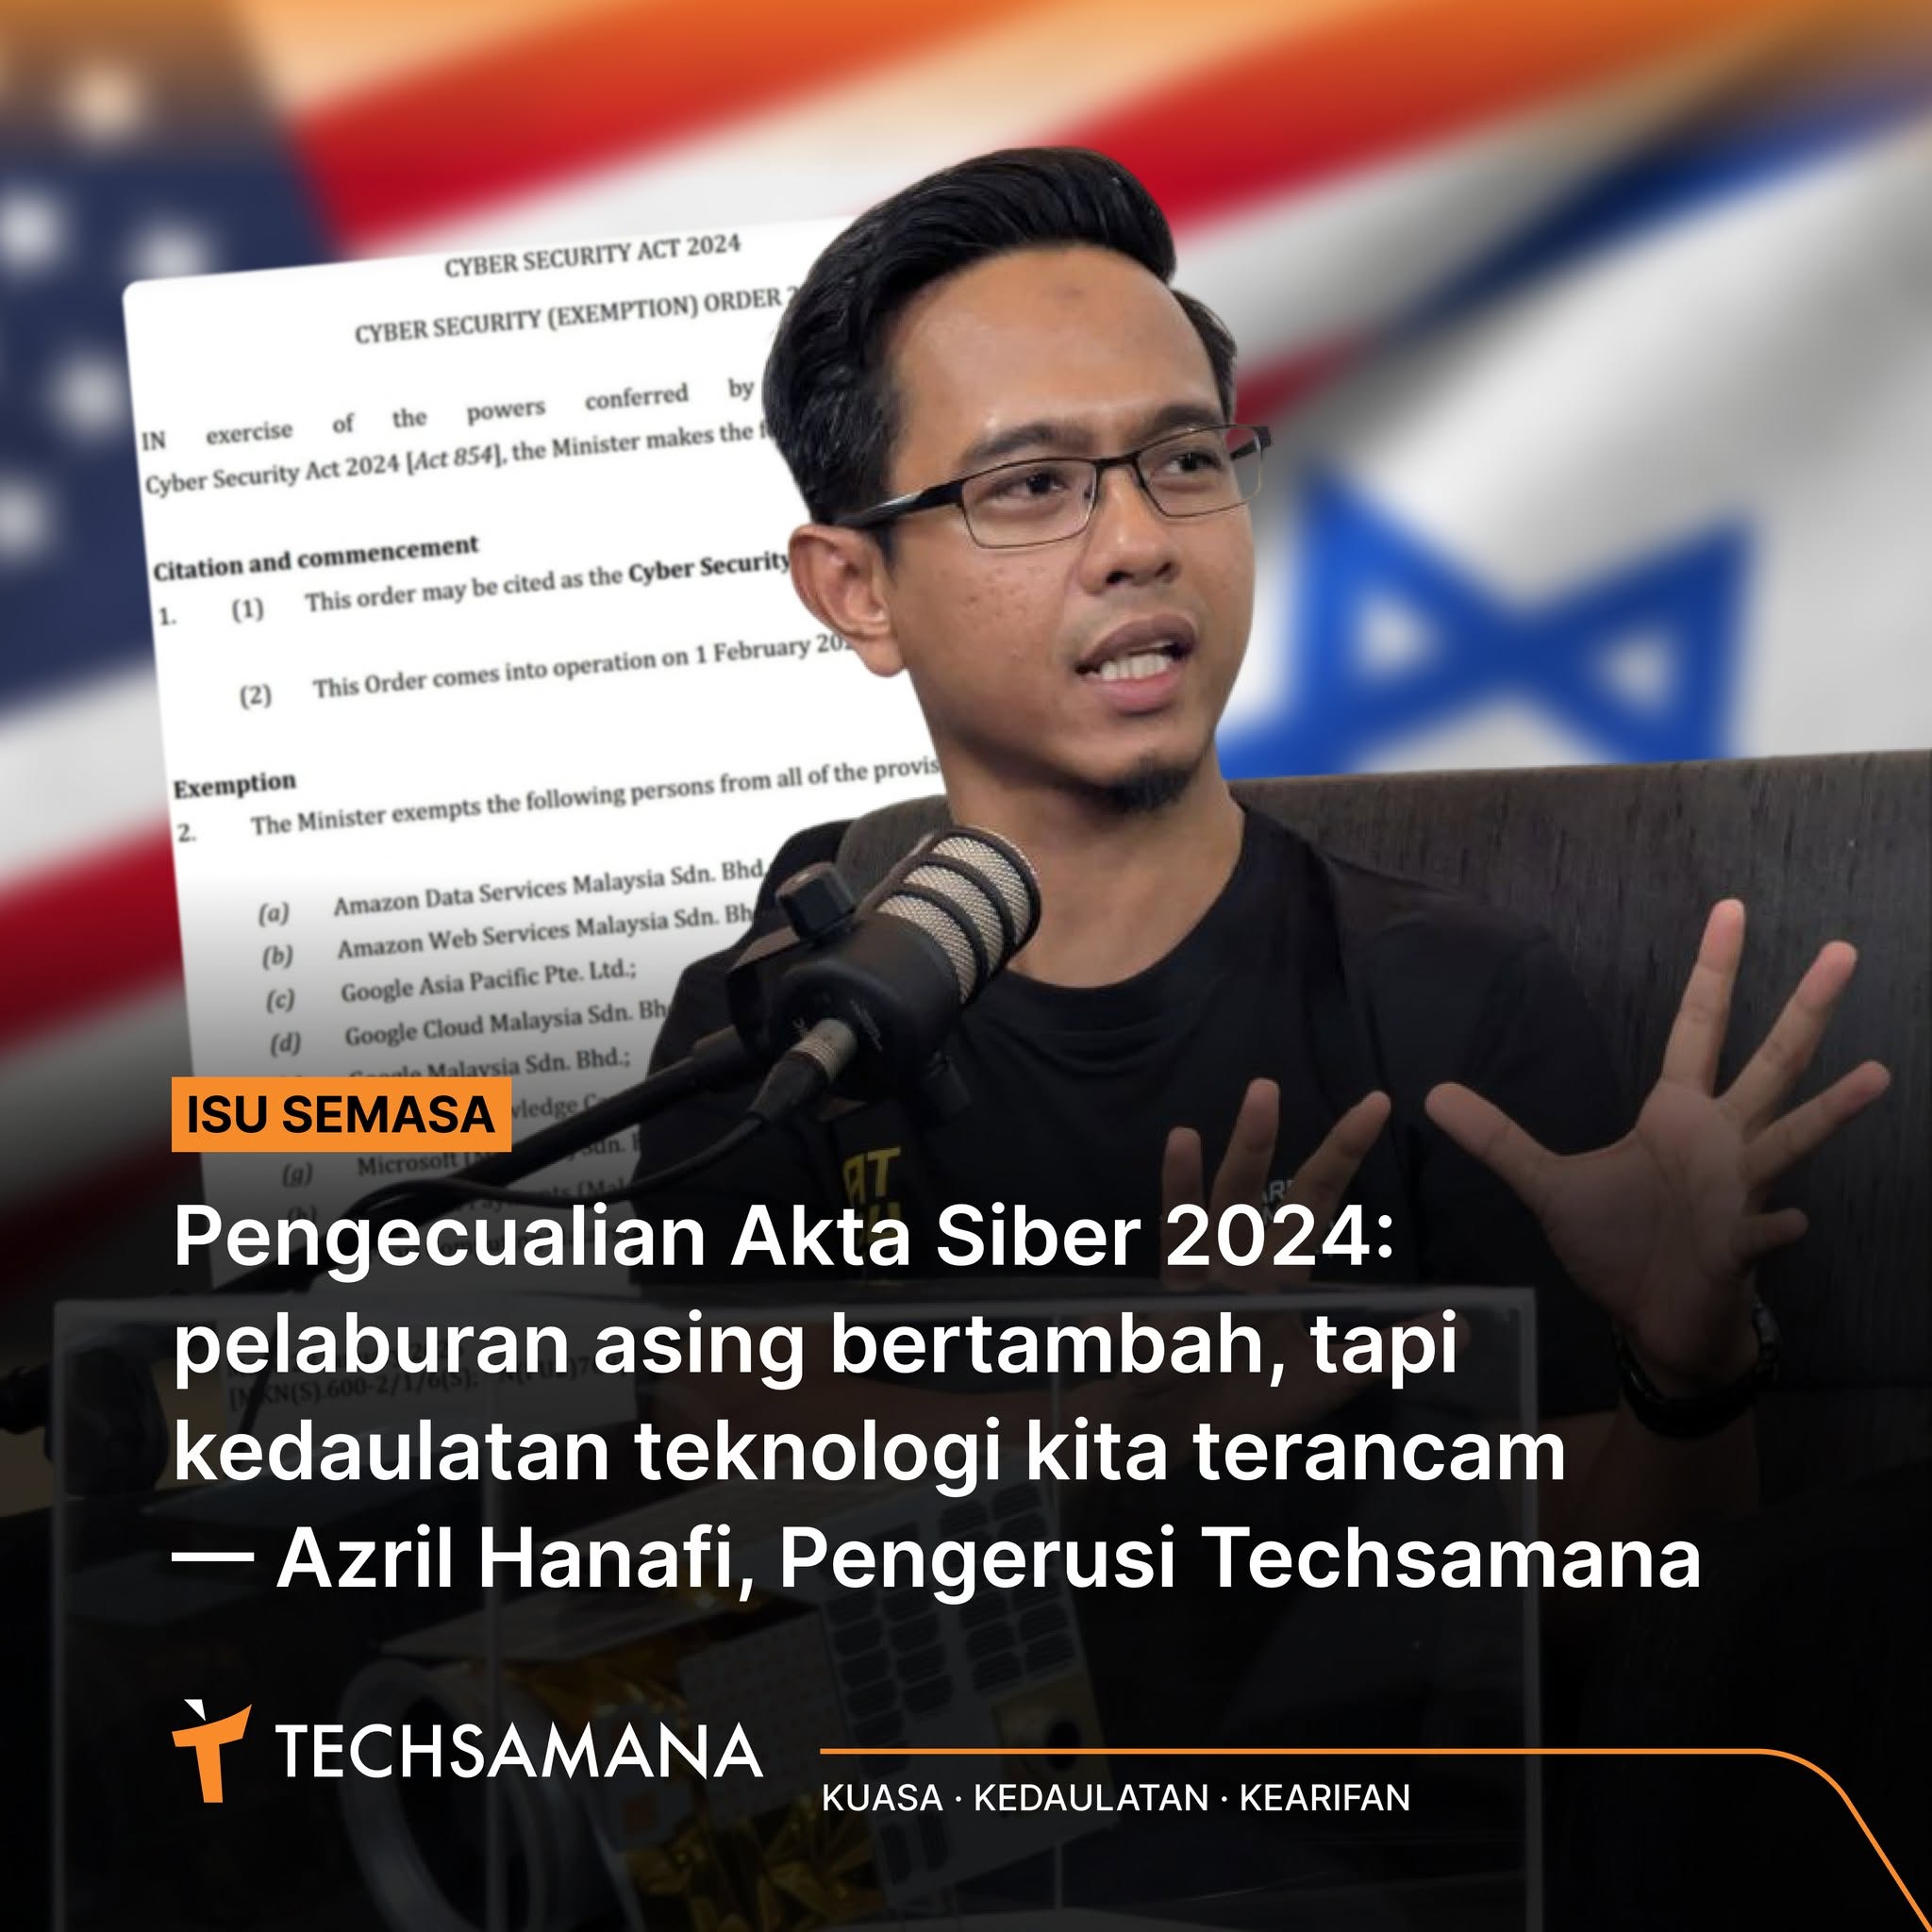
Warta rasmi kerajaan bertarikh 28 Januari 2025 membentangkan Perintah Keselamatan Siber (Pengecualian) 2025 yang telah pun berkuat kuasa pada 1 Februari 2025. Perintah ini secara khusus mengecualikan beberapa syarikat teknologi seperti Amazon, Google, Microsoft daripada semua peruntukan Akta Keselamatan Siber 2024.
Kedaulatan teknologi merujuk kepada keupayaan sesebuah negara untuk membangun, menggunakan, mengurus dan mengawal infrastruktur serta keupayaan teknologinya sendiri secara bebas, tanpa bergantung kepada entiti asing. Matlamat utamanya adalah untuk kedaulatan negara, mengurangkan kebergantungan, meningkatkan daya saing, dan melindungi keselamatan ekonomi.
Persatuan Professional Sains & Teknologi (Techsamana) menekankan 3 prinsip utama dalam mengangkat kedaulatan teknologi negara; 1) Kedaulatan dan Kemandirian Teknologi (technology sovereignity), 2) Kearifan lokal (local wisdom) dan 3) Teknologi dengan acuan tempatan.
Berikut merupakan analisa Techsamana berkaitan penguatkuasaan pengecualian ini terhadap kedaulatan negara kita.
a) Peningkatan kebergantungan kepada entiti asing
Dengan pengecualian syarikat-syarikat tersebut, Malaysia secara langsung kehilangan kuasa di bawah Akta ini untuk mengawal selia operasi siber yang juga mungkin menjadi sebahagian daripada infrastruktur NCII negara.
Ini mewujudkan keadaan di mana keselamatan sebahagian infrastruktur digital kritikal negara bergantung kepada piawaian dan amalan dalaman syarikat asing tersebut, bukannya pada rangka kerja perundangan dan keselamatan yang ditetapkan oleh Malaysia. Ini bercanggah dengan matlamat untuk mencapai kebebasan dan daya tahan teknologi.
b) Kelemahan kawalan ke atas infrastruktur NCII
Akta Keselamatan Siber 2024 memberikan kuasa kepada Agensi Keselamatan Siber Negara (NACSA) untuk mengurus NCII melalui beberapa kewajipan ke atas berkaitan, dengan pengecualian tersebut syarikat-syarikat yang telah disenaraikan tidak tertakluk kepada
- Kewajipan untuk melaksanakan kod amalan bagi memastikan keselamatan siber NCII.
- Kewajipan untuk menjalankan penilaian dan audit risiko keselamatan siber secara berkala dan menyerahkan laporan kepada pihak berkepentingan.
- Kewajipan untuk memaklumkan Ketua Eksekutif dan ketua sektor NCII sekiranya berlaku insiden keselamatan siber.
- Kewajipan untuk mengambil bahagian dalam latihan keselamatan siber yang dijalankan oleh Ketua Eksekutif.
c) Cabaran kepada tadbir urus data dan keselamatan negara.
Pasukan Polis Diraja Malaysia (PDRM) sendiri menekankan kepentingan untuk memastikan data sensitif penguatkuasaan undang-undang disimpan dan diproses dalam infrastruktur yang dikawal oleh negara untuk mengelakkan campur tangan luar.
Akta Keselamatan Siber 2024 memberi kuasa kepada pegawai penguatkuasaan untuk mengumpul maklumat, menyiasat insiden siber, dan mengakses data berkomputer bagi tujuan keselamatan negara. Dengan pengecualian ini boleh mewujudkan “titik buta” (blind spots) dalam landskap keselamatan siber negara, di mana insiden yang berlaku dalam infrastruktur mereka mungkin tidak dapat disiasat sepenuhnya oleh pihak berkuasa Malaysia.
Kehilangan keupayaan untuk menguatkuasakan kewajipan ini ke atas penyedia perkhidmatan awan dan data utama melemahkan keupayaan negara untuk mempunyai gambaran menyeluruh dan kawalan risiko ke atas keselamatan infrastruktur digitalnya.
d) Percanggahan dengan agenda pembangunan keupayaan tempatan
Wujudnya ketidaksamarataan kawal selia, di mana entiti tempatan yang mungkin ditetapkan sebagai NCII perlu mematuhi sepenuhnya Akta yang ketat, manakala syarikat gergasi asing yang menyediakan perkhidmatan serupa dikecualikan.
Walaupun bertujuan untuk menarik pelaburan asing, ia secara tidak langsung boleh melemahkan dorongan untuk membina keupayaan tempatan yang berdaya tahan kerana penyedia global beroperasi di bawah peraturan yang berbeza (atau dalam kes ini, dikecualikan daripadanya). Syarikat-syarikat tempatan yang memiliki atau mengendalikan NCII tertakluk kepada pelbagai kewajipan mandatori di bawah Akta Keselamatan Siber 2024 tersebut.
Ketidaksamarataan ini meletakkan pemain tempatan dalam kedudukan yang kurang berdaya saing. Mereka perlu menanggung kos dan sumber untuk pematuhan mandatori, manakala pesaing global mereka yang menyediakan perkhidmatan serupa (seperti perkhidmatan awan dan pusat data) tidak perlu berbuat demikian di bawah Akta ini. Ia secara tidak langsung boleh melemahkan insentif bagi syarikat tempatan untuk melabur dan membangunkan alternatif infrastruktur digital.
Ia boleh menyebabkan entiti tempatan, termasuk entiti NCII yang lain, lebih cenderung untuk menggunakan perkhidmatan daripada penyedia asing yang dikecualikan ini, seterusnya meningkatkan kebergantungan negara kepada beberapa syarikat asing untuk infrastruktur digital kritikal.
Implikasinya kepada pemain industri tempatan adalah signifikan. Ia mewujudkan kelebihan kawal selia dan kos kepada syarikat teknologi gergasi asing, berpotensi menjejaskan daya saing pemain tempatan dalam sektor infrastruktur digital dan perkhidmatan keselamatan siber, serta kelihatan tidak selari dengan agenda nasional yang lebih luas untuk membina keupayaan teknologi tempatan yang berdaya tahan dan berdaulat.
e) Syarikat yang terlibat tidak terkecuali daripada semua sudut perundangan Malaysia.
Pengecualian yang diberikan kepada syarikat-syarikat teknologi ini adalah sangat spesifik dan hanya terpakai kepada Akta Keselamatan Siber 2024. Ia tidak memberikan imuniti menyeluruh daripada semua undang-undang Malaysia. Mereka masih bertanggungjawab untuk mematuhi semua perundangan lain yang berkaitan dengan operasi perniagaan, perlindungan data, cukai, pekerjaan, dan lain-lain di Malaysia.
Perintah pengecualian tersebut merujuk khusus kepada Akta Keselamatan Siber 2024 bukan kepada keseluruhan sistem perundangan Malaysia. Oleh itu, syarikat-syarikat seperti Amazon, Google, dan Microsoft masih tertakluk kepada semua undang-undang bertulis lain yang berkuat kuasa di Malaysia, selagi tidak ada pengecualian khusus yang diberikan kepada mereka di bawah undang-undang tersebut.
f) Cabaran pemerkasaan kearifan lokal dan kebergantungan sedia ada.
Walaupun terdapat gesaan kuat untuk memperkasakan kearifan lokal, Perintah Pengecualian 2025 dan amalan sedia ada menimbulkan kekeliruan. Sebagai contoh strategi Government Cloud negara merupakan satu kolaborasi strategik antara penyedia perkhidmatan awan (CSP) kerajaan (MyGovCloud@PDSA) dengan empat panel CSP komersial, termasuk Microsoft Azure, Google Cloud, dan Amazon Web Services (AWS).
Walaupun ia bertujuan untuk memanfaatkan teknologi terkini dan mendapatkan penjimatan melalui Perjanjian Rangka Kerja Awan (CFA), ia juga secara rasminya menginstitusikan kebergantungan sektor awam kepada platform teknologi asing. Walaupun terdapat klausa untuk “pemindahan teknologi” (transfer of technology), ia berbeza daripada pembangunan teknologi asli dari peringkat awal.
Inisiatif Government Cloud secara rasmi menjadikan platform dari Microsoft, Google, dan Amazon sebagai sebahagian daripada infrastruktur digital teras kerajaan. Apabila penyedia perkhidmatan teras ini dikecualikan daripada undang-undang keselamatan siber negara, ia mengukuhkan lagi pergantungan dan mengurangkan kawalan negara ke atas infrastruktur kritikalnya sendiri.
Kebergantungan yang tinggi kepada beberapa penyedia asing mendedahkan negara kepada risiko geopolitik dan gangguan rantaian bekalan digital, satu isu yang mesti dielakkan melalui kedaulatan teknologi.
Kesimpulan
Perjalanan Malaysia ke arah kedaulatan teknologi kini berada di satu persimpangan yang kritikal. Di satu pihak, wujudnya gesaan yang jelas daripada pelbagai agensi kerajaan, pakar industri, dan rangka kerja dasar negara untuk memperkasakan keupayaan tempatan, mengurangkan kebergantungan asing, dan membina “teknologi dengan acuan sendiri” sebagai teras kepada keselamatan serta kemakmuran jangka panjang negara. Matlamat ini disokong oleh instrumen perundangan seperti Akta Keselamatan Siber 2024, yang direka untuk memberi negara kawalan ke atas infrastruktur maklumat kritikalnya.
Walau bagaimanapun, di sisi lain, Perintah Keselamatan Siber (Pengecualian) 2025 yang mengecualikan beberapa gergasi teknologi global daripada semua peruntukan Akta ini telah mewujudkan satu percanggahan dasar yang ketara. Keputusan ini, walaupun mungkin bertujuan menarik pelaburan asing, secara langsung telah melemahkan kawalan negara ke atas sebahagian infrastruktur digitalnya yang paling penting, mewujudkan persaingan yang tidak sama rata yang boleh menghalang pertumbuhan pemain industri tempatan, dan mengukuhkan lagi kebergantungan kepada platform teknologi asing.
Dilema ini menonjolkan satu cabaran dasar yang kompleks: bagaimana untuk mengimbangi tarikan pelaburan global dengan keperluan strategik untuk membina kemandirian teknologi yang berdaya tahan. Untuk melangkah ke hadapan, Malaysia memerlukan satu strategi nasional yang padu dan dilaksanakan secara menyeluruh (whole-of-government approach), di mana dasar perdagangan, pelaburan, dan keselamatan siber bergerak seiring dengan agenda pembangunan teknologi tempatan.
Tanpa penyelarasan ini, aspirasi negara untuk mencapai kedaulatan teknologi sebagai salah satu kuasa nasional yang diinginkan berisiko menjadi retorik semata-mata, dan bukannya satu realiti strategik. Jalan yang dipilih di persimpangan ini akan menentukan sama ada Malaysia menjadi pencipta masa depan teknologinya sendiri atau kekal sebagai pengguna dalam ekosistem global.
Ts. Azril Hanafi
Pengerusi Techsamana